Aquí la protección de datos es arquitectura, no una declaración de intenciones.
Cada información pertenece a una de tres zonas de datos. Agente, herramienta y servicio de IA tienen asignada una zona, y MadeForPrivacy comprueba técnicamente cada combinación antes de que un solo byte salga de tu empresa. No como cláusula contractual, sino como regla en el código.
En pocas palabras
¿Adónde pueden ir tus datos cuando usas IA?
Transcripción del vídeo
Hola, soy Neva, tu asistente personal. Hoy te muestro cómo MadeForPrivacy decide adónde pueden ir tus datos.
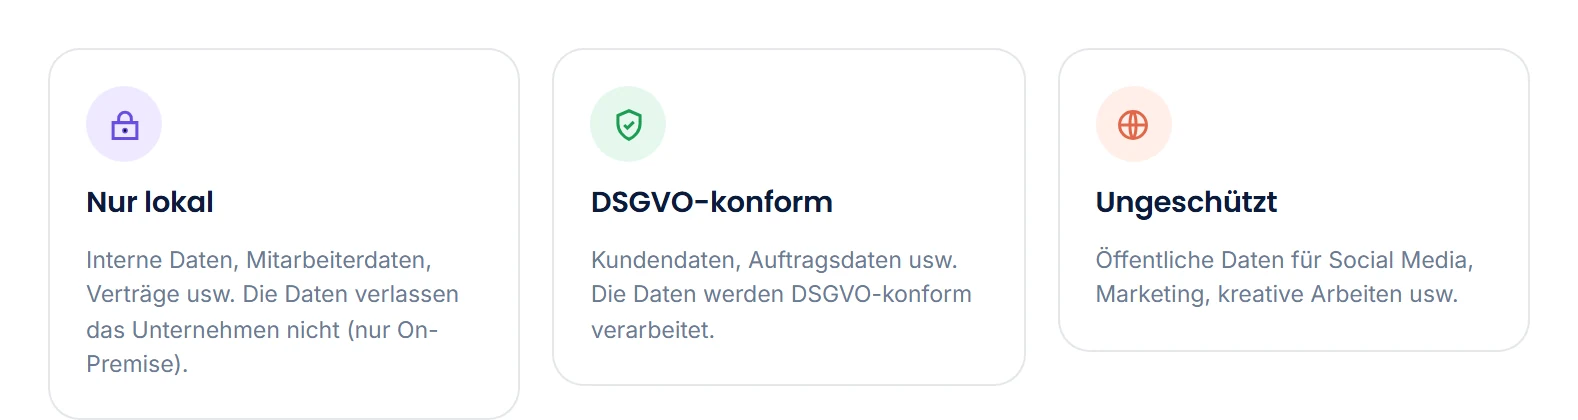
Para ello hay tres zonas de datos. Solo local: los datos no salen de tu empresa. Conforme al RGPD: para datos de clientes y de pedidos. Y Sin protección: para contenido público, como textos de marketing.
Cada agente funciona exactamente en una zona. Antes de cada ejecución, MadeForPrivacy comprueba si cada modelo y cada servicio del agente encaja en esa zona.
Si un servicio no encaja, no se usa. Y si no hay ninguno adecuado, el agente ni siquiera se ejecuta.
¿Y conmigo? En ese caso eliges tú la zona, justo al lado del campo de entrada. Y yo solo paso las tareas a agentes compatibles con ella.
Así decides adónde van tus datos. Y MadeForPrivacy se encarga de que se cumpla.
La regla de zonas
Un paso solo usa lo que cumple como mínimo la zona de su agente.
Las zonas están ordenadas: Solo local es más estricta que Conforme al RGPD, y Conforme al RGPD más estricta que Sin protección. Un agente en una zona puede usar servicios de la misma zona o de una más estricta, nunca de una más abierta. Si ningún servicio encaja, el paso no se ejecuta.
| El agente funciona en | puede usar servicios de «Solo local» | «Conforme al RGPD» | «Sin protección» |
|---|---|---|---|
| Solo local | ✓ | ✕ | ✕ |
| Conforme al RGPD | ✓ | ✓ | ✕ |
| Sin protección | ✓ | ✓ | ✓ |
La misma regla se aplica a Neva y a la selección dinámica de agentes: la zona de datos que eliges con la insignia determina qué especialistas entran en consideración.
Lo que sale de tu empresa
Lo mínimo posible, y nunca sin dejar rastro.
Una llamada a la IA no recibe «el documento», sino el extracto que el paso necesita. Lo que sale lo decide el pipeline; adónde, la zona; y el registro de ejecuciones deja constancia de que ocurrió. Un agente de investigación es «Sin protección» por la búsqueda web; su paso de resumen, aun así, solo usa un servicio conforme al RGPD, porque su lista de servicios solo contiene ese.
- Minimización de datos por diseñoLas herramientas pasan ítems estructurados; un modelo ve solo los campos de su paso, no todo el maletín.
- Enrutamiento por zonasModelos locales para los pasos sensibles, servicios en la nube autorizados para el resto. La zona se aplica a todo el agente y marca el límite. Por paso defines qué servicios dentro de ese límite entran en consideración: un paso puede trabajar de forma más estricta que su agente, nunca más abierta.
- Registrado por ejecuciónCada paso, cada servicio, cada solicitud con marca de tiempo, tokens y resultado: trazable para la operación y como evidencia.
- Sin entrenamiento con tus datosTu instalación usa los servicios como encargados del tratamiento; los contratos correspondientes los acuerdas tú con el proveedor.
Privacy Mode
El modelo lee [Person 1]. Tú lees el nombre real.
En el Privacy Mode, el cliente sustituye nombres, datos de contacto, números de cuenta, claves y datos similares por marcadores antes de que un mensaje salga de tu dispositivo. Traduce la respuesta de vuelta antes de que la leas. La función forma parte del cliente y está disponible en cada conversación.
Escribe a Anna Keller en a.keller@example.de que la cuota de DE89 3704 0044 0532 0130 00 se cargará el viernes.
Escribe a [Person 1] en [Mail 1] que la cuota de [IBAN 1] se cargará el viernes.
[Person 1]Detectado en la zonaConforme al RGPD: la cuota se cargará el viernes en la cuenta DE89 3704 0044 0532 0130 00Valor protegidoEl modelo nunca vio este valor, solo el marcador [IBAN 1]Detectado en la zonaSolo local.El cliente reconoce patrones por sí mismo
Directamente en tu dispositivo, también sin conexión y sin agente, el cliente encuentra direcciones de correo, números de teléfono, IBAN con suma de control válida, números de tarjeta de crédito, identificadores fiscales y números de IVA, formatos conocidos de claves API y tokens, claves privadas, credenciales en URL y cadenas de aspecto aleatorio. Los secretos reciben su propio marcador, como [Clave 1], y aparecen enmascarados en la lista hasta que haces clic en ellos.
Un agente encuentra nombres y empresas
Un agente de MadeForPrivacy detecta personas, direcciones postales, empresas y otros datos sin patrón fijo; además comprueba direcciones de correo, números de teléfono e IBAN. Lo configuras como cualquier otro agente. Si el agente de tu conversación trabaja en una zona de datos más abierta que este agente de detección, inicias la detección con un icono de escudo junto al campo de entrada.
Ninguna entrada sin tu clic
«Aplicar sugerencias» añade a la lista todos los datos detectados con su tipo; «Aplicar selección» añade un texto que has marcado tú mismo. Nada pasa a la lista por sí solo. Tu campo de entrada sigue mostrando el texto real y marca qué se sustituirá al enviar y qué falta todavía. El cliente sustituye solo al enviar.
La lista se queda en tu dispositivo
Cada conversación tiene su propia lista de sustituciones. Solo está en el cliente y no va ni a un agente ni al servidor. En cada envío, el cliente sustituye los originales, también en el historial anterior e independientemente de la zona de datos. En la respuesta vuelven a aparecer los valores reales; si pasas el ratón por encima, ves el marcador que recibió el modelo y la zona de datos en la que se detectó el valor.
Una última comprobación antes de enviar
Justo antes de que un mensaje salga de tu dispositivo, el cliente vuelve a comprobar el texto en local. Si hay hallazgos claros que no están en la lista, por ejemplo claves, números con suma de control válida, datos de contacto o variantes de escritura de una entrada de la lista, te pregunta. Eliges «Aplicar y enviar», «Enviar de todos modos» o «Volver».
Entradas para todas las conversaciones
Tu propio nombre o los identificadores internos los introduces una sola vez en los ajustes. Estas entradas se aplican automáticamente en cada conversación cuyo agente trabaja en una zona de datos más abierta que aquella en la que protegiste la entrada, y no caducan. Las entradas de una conversación las borra el cliente tras el plazo de conservación, contado desde su último uso.
Las zonas de datos determinan qué servicio puede ver un mensaje. El Privacy Mode determina además qué ve en él, es decir, marcadores en lugar de los originales. Tú solo lees marcadores en la lista de sustituciones y en la nota de un valor protegido.
Ninguna detección lo encuentra todo. Por eso el cliente te muestra antes de enviar qué va a sustituir, y tú completas lo que falte. Los adjuntos no los sustituye; si envías un archivo, te lo indica.
Seguridad en la operación
Cifrado, separado, demostrable.
Las zonas de datos regulan el flujo de datos. Por debajo está la tecnología que se aplicaría incluso sin IA: secretos en el vault, comunicación cifrada, registros de auditoría y nada sin cifrar en los equipos de trabajo.
Secretos en el vault
Las contraseñas, las claves de API y las credenciales de bind nunca aparecen en archivos de configuración, solo referencias que se resuelven desde HashiCorp Vault.
mTLS entre los servicios
Una autoridad de certificación interna emite certificados; el núcleo, la base de datos, la caché y los workers se comunican entre sí de forma cifrada.
Item Relay cifrado
Los datos voluminosos que circulan entre cliente, servidor y workers se guardan en el almacenamiento de relay cifrados con AES-256-GCM y con fecha de caducidad.
Cliente sin restos de datos
El cliente de escritorio mantiene los datos descifrados solo en la memoria RAM; lo que se guarda de forma permanente va a un vault cifrado por usuario.
Registros de auditoría e historial de cambios
¿Quién ejecutó qué agente y cuándo? ¿Quién modificó qué ajuste? Los registros y el historial lo responden, sin tener que revisar los logs de la aplicación.
Copias de seguridad cifradas
Configuración, datos, licencias y entradas del vault como copia de seguridad cifrada, para restauración y migración.
Con franqueza
La tecnología no sustituye a la responsabilidad.
Las zonas de datos son controles del producto, no asesoramiento jurídico
MadeForPrivacy aplica técnicamente las reglas de tratamiento de datos y permite demostrar su cumplimiento. Lo que no puede hacer: firmar contratos de encargo del tratamiento con proveedores de IA, fijar plazos de conservación y supresión ni aportar la base jurídica de un tratamiento. Eso sigue siendo responsabilidad de tu organización; te ayudamos a configurarlo para que las zonas se ajusten a tus requisitos y te aportamos las evidencias de la operación.
Demo en vivo
¿Qué datos pueden ir adónde en tu empresa?
En una breve reunión asignamos tus casos de uso a las zonas y te mostramos cómo se ven las reglas en el cliente y en el registro de ejecuciones.