Ein Chat für deine Leute. Ein Betriebssystem für deine KI.
MadeForPrivacy läuft als Docker-Stack auf deiner Infrastruktur. Agenten arbeiten als Tool-Pipelines, jeder Schritt in einer Datenzone, jede Ausführung nachvollziehbar – und deine Systeme sind direkt angebunden statt per Copy & Paste.
So läuft eine Anfrage
Vom Klick im Client bis zum nachvollziehbaren Ergebnis.
Kein Chat-Fenster, das irgendwo ein Modell fragt: Jede Anfrage ist ein Job, der eine definierte Pipeline durchläuft. Deshalb ist hinterher klar, was gelaufen ist, wo Daten waren und was es gekostet hat.
Anfrage im Client
Du wählst einen Agenten, schreibst deine Frage und hängst Dateien an – oder Neva delegiert an den passenden Spezialisten.
prompt + fileJob statt Sofort-Aufruf
Der Core legt einen dauerhaften Job an. Ein Worker übernimmt ihn, mit Priorität, Abbruch und Wiederanlauf.
job-schedulerPipeline mit Aktenkoffer
Tools laufen Schritt für Schritt und geben strukturierte Items weiter – Dokumente, Felder, Validierungen. Kein Schritt sieht mehr, als er braucht.
document → extract → chatKI-Dienst passend zur Zone
Ein Schritt darf nur Dienste nutzen, die mindestens seine Datenzone erfüllen. Lokal bleibt lokal – technisch erzwungen.
local → dsgvo → unprotectedErgebnis + Tracking
Die Antwort erscheint live in der Unterhaltung. Steps, Tokens, Kosten und Fehler stehen pro Lauf im Tracker.
0,01 € · 3 Steps
Die Bausteine
Alles, was du für KI im Betrieb brauchst – in einer Plattform.
Jeder Baustein hat eine eigene Seite mit Details. Zusammen ergeben sie das System, das Agenten sicher, nachvollziehbar und günstig laufen lässt.
Datenschutz & Datenzonen
Drei Zonen legen fest, welche Daten wohin dürfen. Agent, Tool und KI-Dienst tragen eine Zone – die Plattform prüft jede Kombination.
Zum Datenschutz →Agenten & Pipelines
Fertige Agenten für Rechnungen, Mails, Verträge, Support. Jeder ist eine Tool-Pipeline, die du im Client anpasst oder neu anlegst.
Zu den Agenten →Neva, die persönliche Assistentin
Ein Einstieg für alles: Neva versteht dein Anliegen, delegiert an Spezialisten und merkt sich, was dir wichtig ist – pro Person getrennt.
Mehr auf der Agenten-SeiteKnowledge & Gedächtnis
RAGFlow macht Ablagen und Dokumente durchsuchbar – mit Quellenangabe. Datasets sind an AD-Gruppen gebunden, Nevas Gedächtnis an die Person.
Zum Knowledge →Integration
API- und SQL-Tools, Dateischnittstellen, Microsoft 365, E-Mail: Agenten arbeiten direkt in deinen Systemen, nicht neben ihnen.
Zur Integration →Client
Desktop-App und Browser. Dateien per Drag & Drop, Ergebnisse als strukturierte Items, Einstellungen und Betrieb im selben Fenster.
Zum Client →Handbücher
Git-gestützte, versionierte Dokumentsammlungen mit Lese- und Schreibrechten pro Gruppe – für QM, Prozesse und persönliche Notizen, die Agenten lesen und pflegen.
Eigene Seite folgtArbeiter & Jobs
Geplante Arbeiter finden neue Einträge (Tickets, Aufträge, Mails) und starten Agenten automatisch – ganz ohne Chat.
Eigene Seite folgtBetrieb & Sicherheit
Gebaut für IT-Teams, die nachts schlafen wollen.
Ein Docker-Stack, klare Dienste, Geheimnisse im Vault, verschlüsselte Kommunikation und ein Status-Bild, das dir sagt, was los ist – bevor jemand anruft.
Docker Compose
Core, Datenbank, Cache, Relay-Speicher, RAGFlow, Reverse-Proxy: alles als Container, Updates per Image-Tag. GPU-Variante für lokale Modelle.
Vault für Geheimnisse
Passwörter und API-Keys stehen nie in Konfigurationsdateien. Felder tragen eine Referenz, den Wert liefert HashiCorp Vault zur Laufzeit.
Verschlüsselt zwischen den Diensten
Eine interne Zertifizierungsstelle (Vault PKI) stellt die Zertifikate aus; Dienste sprechen per mTLS. Große Nutzdaten laufen verschlüsselt über den Item-Relay.
Dein Verzeichnis, deine Gruppen
Anmeldung über LDAP, Active Directory mit Kerberos-SSO oder OAuth (z. B. Entra ID). Freigaben für Agenten, Knowledge und Handbücher über AD-Gruppen.
Backup & Wiederherstellung
Konfiguration, Daten, Lizenzen und Vault-Einträge als verschlüsseltes Backup – für Migration und Notfall.
Status, Nutzung, Logs
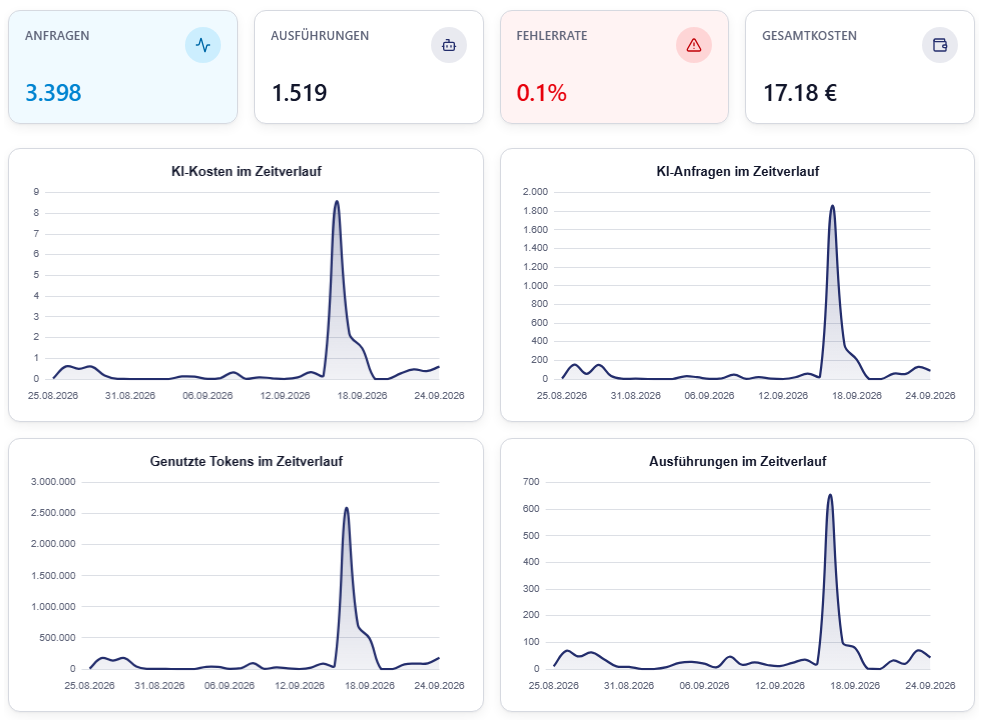
Komponenten-Gesundheit und letzte Fehler auf einen Blick; Anfragen, Tokens und Kosten im Zeitverlauf; Änderungshistorie und Audit-Logs für den Nachweis.
Infrastruktur
Läuft dort, wo deine Daten hingehören.
Die Plattform ist immer self-hosted – auf deinen Servern oder in deiner eigenen Cloud. Welche KI-Dienste sie nutzen darf, entscheidet die Datenzone, nicht der Anbieter.
Komplett im Haus
Nur lokalFür Umgebungen, in denen nichts das Netz verlässt: eigene GPU, lokale Modelle über Ollama, alle Dienste on-premises.
- Kein externer KI-Dienst nötig
- Air-gapped möglich
- Ideal für Verträge, Personal, Interna
Eigene Cloud
DSGVO-konformDer Stack läuft in deinem Cloud-Konto (z. B. Azure EU); freigegebene Dienste wie Azure OpenAI EU dürfen in der passenden Zone arbeiten.
- Abrechnung der Tokens direkt beim Anbieter
- Standard für Kunden- und Auftragsdaten
- Skaliert ohne eigene Hardware
Hybrid
Zonen kombiniertDer häufigste Fall: lokale Modelle für sensible Schritte, Cloud-Dienste für den Rest – pro Agent und Schritt festgelegt.
- Ein Agent, mehrere Zonen
- Wechsel der Dienste ohne Umbau
- Kosten und Datenschutz getrennt steuerbar
Live-Demo
Sehen, wie das bei dir laufen würde.
In einem kurzen Termin zeigen wir die Plattform live – mit deinem Anwendungsfall, deinen Systemen und der passenden Datenzone.